GoWind SDP 是 GoWind 生态的「安全护城河」:面向私有化部署的零信任安全网关(Software Defined Perimeter)。解决员工外勤访问内网系统(IM / ERP)、物联网设备远程安全连接的刚需——云端服务器、企业内网机房、员工终端、边缘 IoT 网关一键组成加密虚拟区域网,服务默认隐身、按身份按上下文放行。
版本说明
虚拟组网、SPA 隐身、内网穿透、微隔离、动态准入、证书吊销、会话审计录制、JIT 临时访问、免客户端应用入口等核心能力已完整落地并经全链路测试验证;产品处于快速迭代阶段,多端客户端体验持续打磨中。
场景一:销售出差要查 ERP。 从前要么开 VPN(端口暴露在公网,天天被扫描),要么 IT 帮忙代查。现在销售打开客户端,SPA 单包授权静默敲门——网关的所有端口对外完全隐身,只有合法敲门才放行连接;登录时系统评估她的地点、设备指纹与时间,判定低风险后直接放行 ERP。全程她只感觉到"网速挺快"。
场景二:临时授权外包人员。 外包工程师需要进内网调试三天。管理员不用开长期账号:工程师在端上提交 JIT 临时访问申请,主管审批通过后获得限时解冻,72 小时后自动回收——期间他的一切访问都进审计台账,到期立即断开,账号自动失效。
场景三:审计要求"SSH 操作可回放"。 等保评审要求所有运维操作留痕可查。GoWind SDP 的代理会话录制让每一次 SSH / RDP 会话全程录像:上线时自动归档到对象存储,审计人员按时间检索、在线回放操作过程或下载存档——像看监控录像一样看运维操作。
场景四:车间 IoT 网关在运营商内网深处。 边缘网关没有公网 IP,运营商是对称 NAT。GoWind SDP 自动完成 NAT 穿透:能打洞就 P2P 直连,打不通就经网关中继或独立 TURN 中继回连,蜂窝网络高延迟也保持在线;网关侧 SPA 隐身让扫描器什么也看不到。
- 视觉化异地组网:虚拟网络 = 地址平面 + 成员(网关/云端/办公出口/终端/IoT)+ 策略;核心自动分配虚拟 IP,WireGuard 配置经 MQTT 信令下发,网段划分可视可查
- 极速内网穿透:STUN 探测 NAT 类型,锥形 NAT 候选交换 P2P 直连(WG 端点热更新不重启);穿透失败三级回退——网关中继(RELAY)→ 集群 TURN 独立中继,高延迟蜂窝网络保活不掉线
- SPA 网络隐身:网关默认关闭全部对外端口,WireGuard 数据端口按「单包授权」过滤——未通过加密敲门(防重放 + 时间窗)的握手一律静默丢弃,恶意扫描与 DDoS 无从下手
- 动态上下文准入:不只看密码——登录地点、设备指纹、操作时间、终端安全状态实时风险评估,策略命中 ALLOW / DENY / STEP_UP_MFA,并支持准入持续重评(会话中途风险变化即时生效)
- 微隔离权限划分:与 GoWind Admin RBAC 打通,策略编译为网关侧 ACL 源 IP 定向规则,并可下钻七层——TLS SNI / HTTP Host/Path 匹配;销售终端只达 ERP/GitLab,触不到 IoT 网段
- 免客户端应用入口:内网 Web 应用按域名一键发布,员工浏览器直达、无需安装任何客户端——SNI/Host 分流反代,可选共享访问口令守住入口
- 网关高可用:主网关失联自动切换备用网关,接入不因单点故障中断
- JIT 临时访问:临时授权走申请—审批—限时解冻—到期自动回收闭环,特权不沉淀
- 会话审计录制:SSH / RDP 运维会话全程录制、自动归档、在线回放与下载——堡垒机级审计能力
- 设备合规检查:防火墙、补丁陈旧、杀毒软件/EDR、磁盘加密、操作系统停服等合规项检查,不合规设备联动准入降级;UEBA 行为分析对异常行为风险加成、SPA 失败聚合临时拉黑
- 远端安全下线:终端丢失一键吊销设备证书——级联吊销指令 + 踢除会话 + 准入拒绝,强制设备立即断开全部内网访问
- 国密与国际并行:国密算法接入点与国际主流算法并行部署,SIEM 外送对接既有安全运营体系,LDAP/OIDC 企业目录无缝打通
| 功能 | 说明 |
|---|
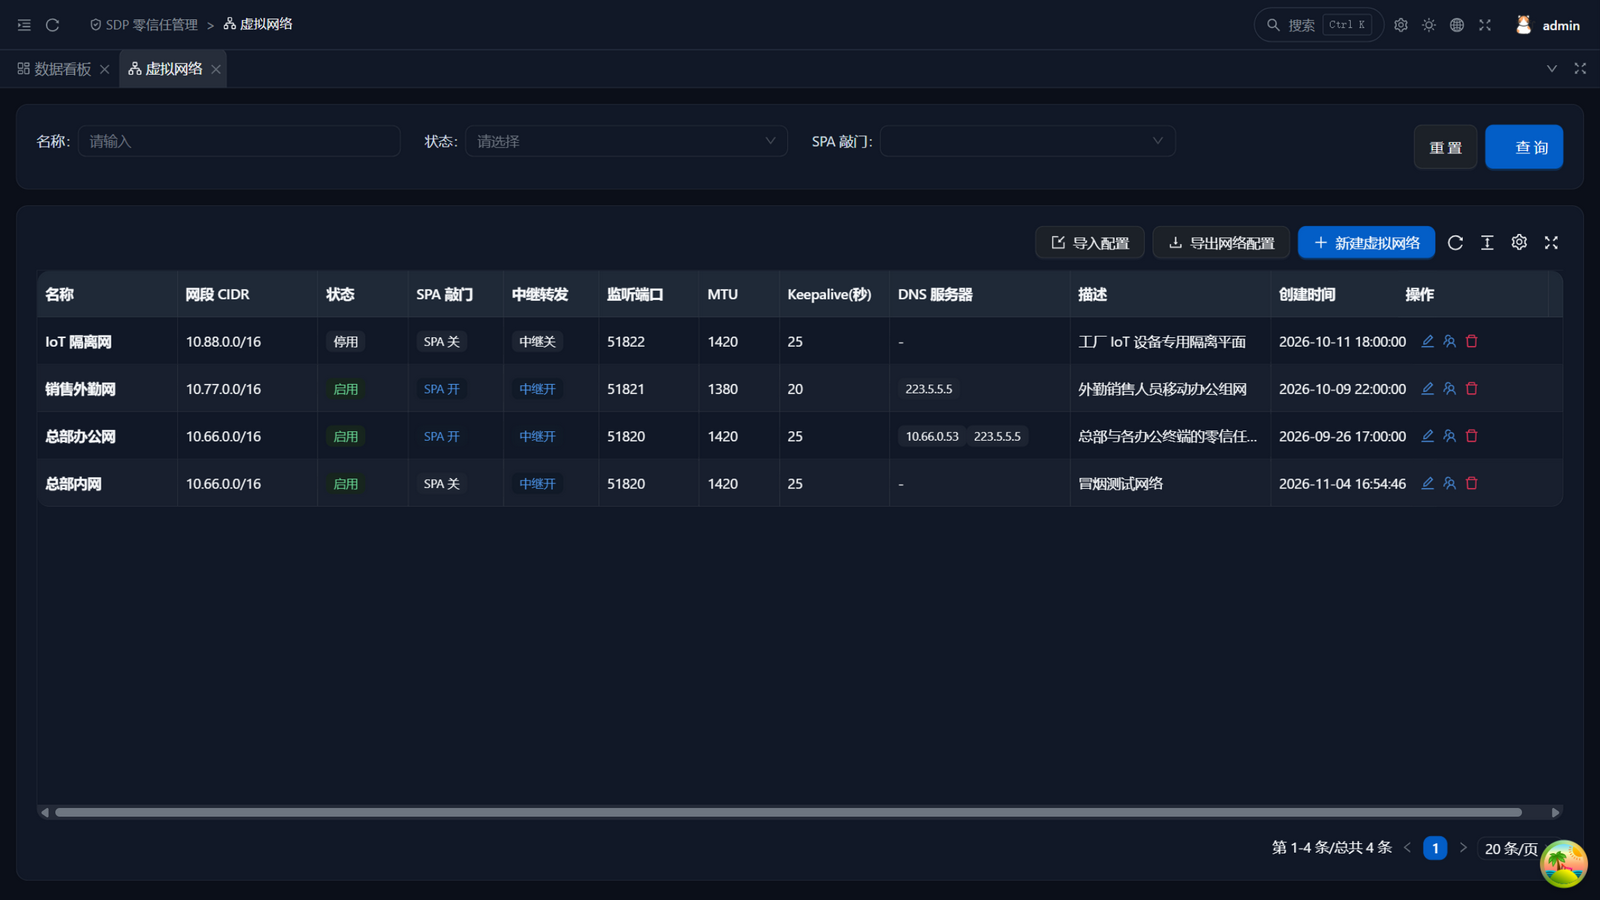
| 虚拟网络管理 | 地址平面(CIDR)、成员构成、DNS/MTU/Keepalive 一网一策 |
| 网段划分 | 总部办公区、ERP 应用区、数据库区、IoT 设备区等功能网段划分 |
| 网关接入 | 云端网关 / 办公出口 / 边缘 IoT 网关多角色接入,中继转发可选 |
| 配置导入导出 | 网络配置一键导入导出,批量交付省时省力 |
| 全隧道模式 | 终端全隧道 / 按业务网段分流两种模式云端下发,DNS 随隧道下发 |
| 双接入形态 | 本地代理模式 / 虚拟网卡全隧道模式,云端统一下发切换 |
| 网关高可用 | 主网关失联自动切换备用网关,隧道接入不中断 |
| 批量运维 | 成员批量启用/禁用/删除/移动网络,大规模交付省时省力 |
| WireGuard 数据面 | 用户态引擎,免驱动免管理员权限部署 |
| 功能 | 说明 |
|---|
| SPA 单包授权 | 端口默认隐身,加密敲门合法后才放行 WireGuard 握手 |
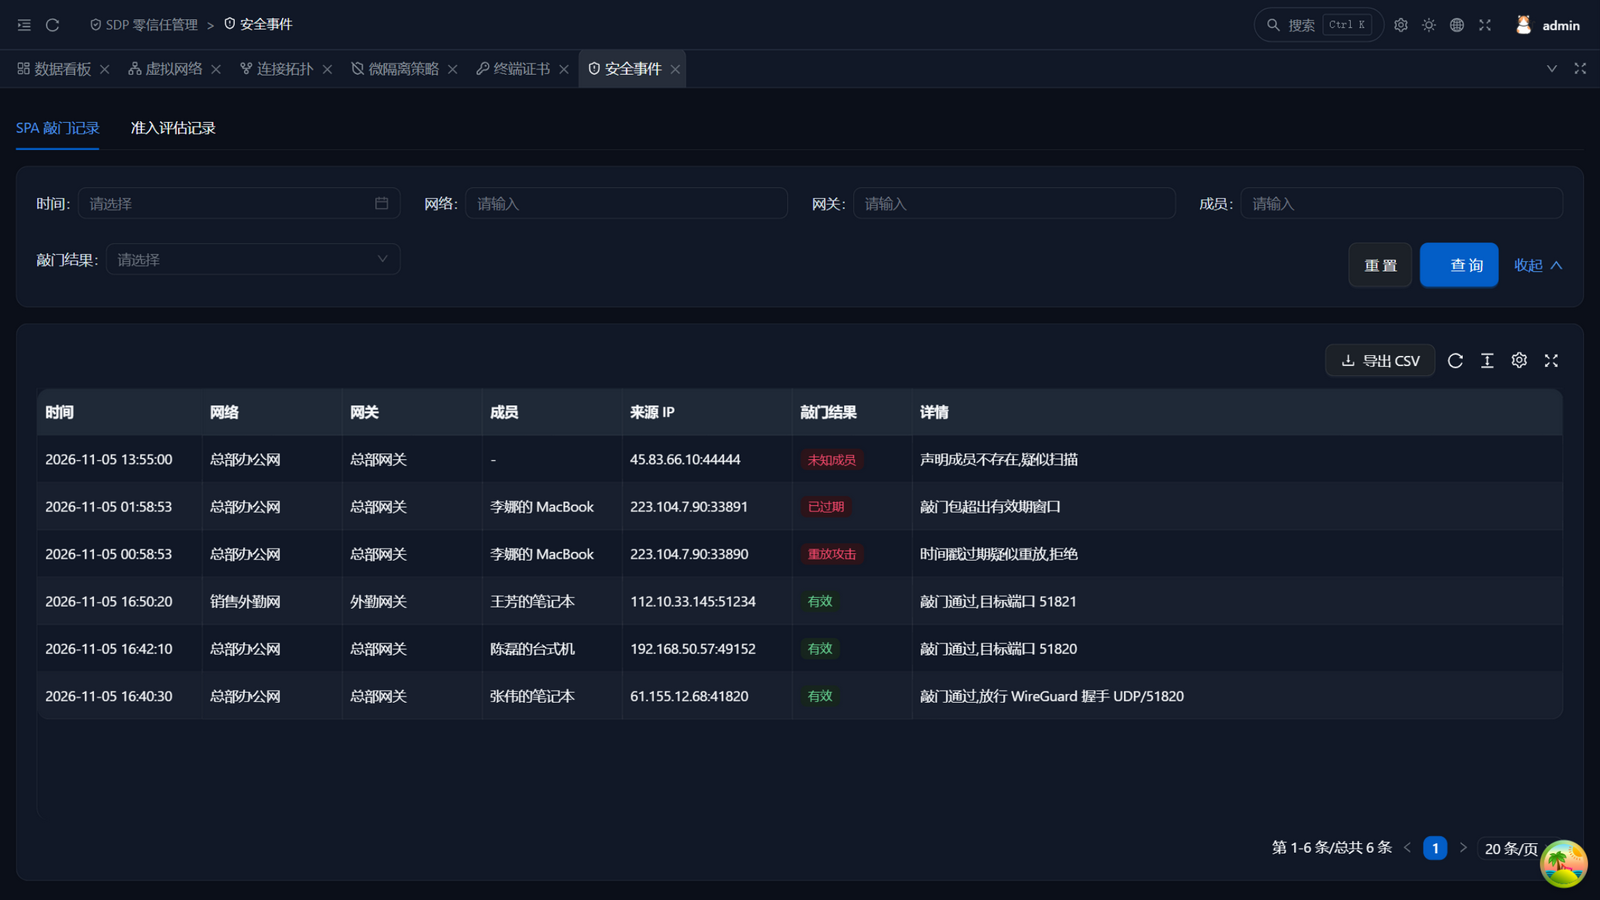
| 防重放与时间窗 | 敲门包加密签名 + 有效期窗口,重放包直接拒绝并留痕 |
| 动态上下文评估 | 地点、设备指纹、时间、终端安全状态实时风险评分 |
| 准入持续重评 | 会话期间风险状态变化即时重新评估,不再一登定终身 |
| 分级处置 | ALLOW / DENY / STEP_UP_MFA 策略命中分级执行 |
| 多因素认证 | TOTP 动态码二步验证;企业 SSO 单点登录,LDAP/AD 目录账号自动开通 |
| 策略模拟评估 | 策略上线前模拟登录上下文,预演命中策略与处置结果 |
| UEBA 行为分析 | 异常行为风险加成、SPA 失败聚合临时拉黑,终期节点锁定 |
| 准入留痕 | 每次评估记录成账,安全事件可回溯 |
| 功能 | 说明 |
|---|
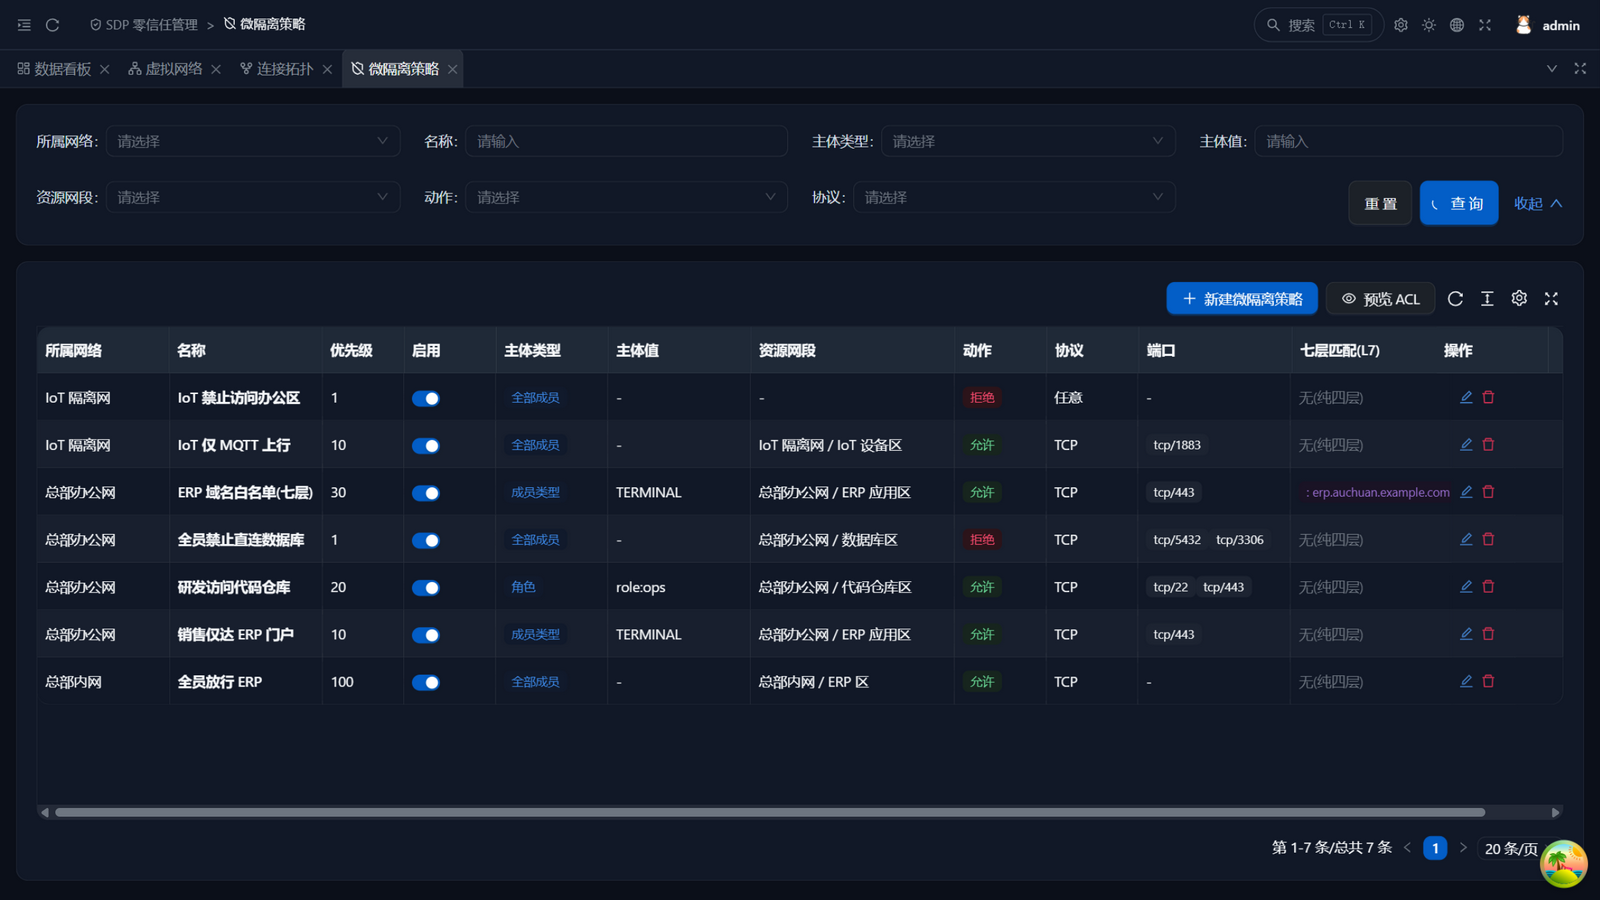
| ACL 编译下发 | 策略自动编译为网关侧源 IP 定向规则 |
| 七层匹配 | TLS SNI / HTTP Host / Path 匹配(网关首包嗅探,不可解析流量只按四层不误杀) |
| 主体标签 | 与 GoWind Admin RBAC 联动,按角色、成员类型定向授权 |
| 优先级生效 | 策略优先级排序,禁止规则先于放行规则 |
| ACL 预览 | 策略编译结果预览,所见即所得 |
| 功能 | 说明 |
|---|
| Web 应用发布 | 内网 Web 应用按对外域名一键发布,支持启停与协议管理 |
| 浏览器直达 | 员工无需安装客户端,浏览器按授权访问 |
| 分流反代 | SNI / Host 分流反向代理,应用级精细暴露 |
| 访问口令门 | 可选共享访问口令,未持口令无法接入已发布应用 |
| 功能 | 说明 |
|---|
| 在线申请 | 临时访问需求在端上自助提交,写明范围与时长 |
| 审批闭环 | 主管审批通过后限时解冻,全程留痕 |
| 到期自动回收 | 时限一到自动收回,特权不沉淀 |
| 全程审计 | 临时访问期间的每一次连接都进审计台账 |
| 功能 | 说明 |
|---|
| 全程录制 | SSH / RDP 运维会话逐屏录制 |
| 自动归档 | 录制文件自动上传对象存储,集中保管 |
| 在线回放 | 审计人员按时间检索,像看监控录像一样回放操作过程 |
| 下载存档 | 会话录像可下载留存,满足等保与内审要求 |
| 录制隐私边界 | 会话录像仅存网关本地与对象存储,管理面只留元数据,审计最小知情 |
| 功能 | 说明 |
|---|
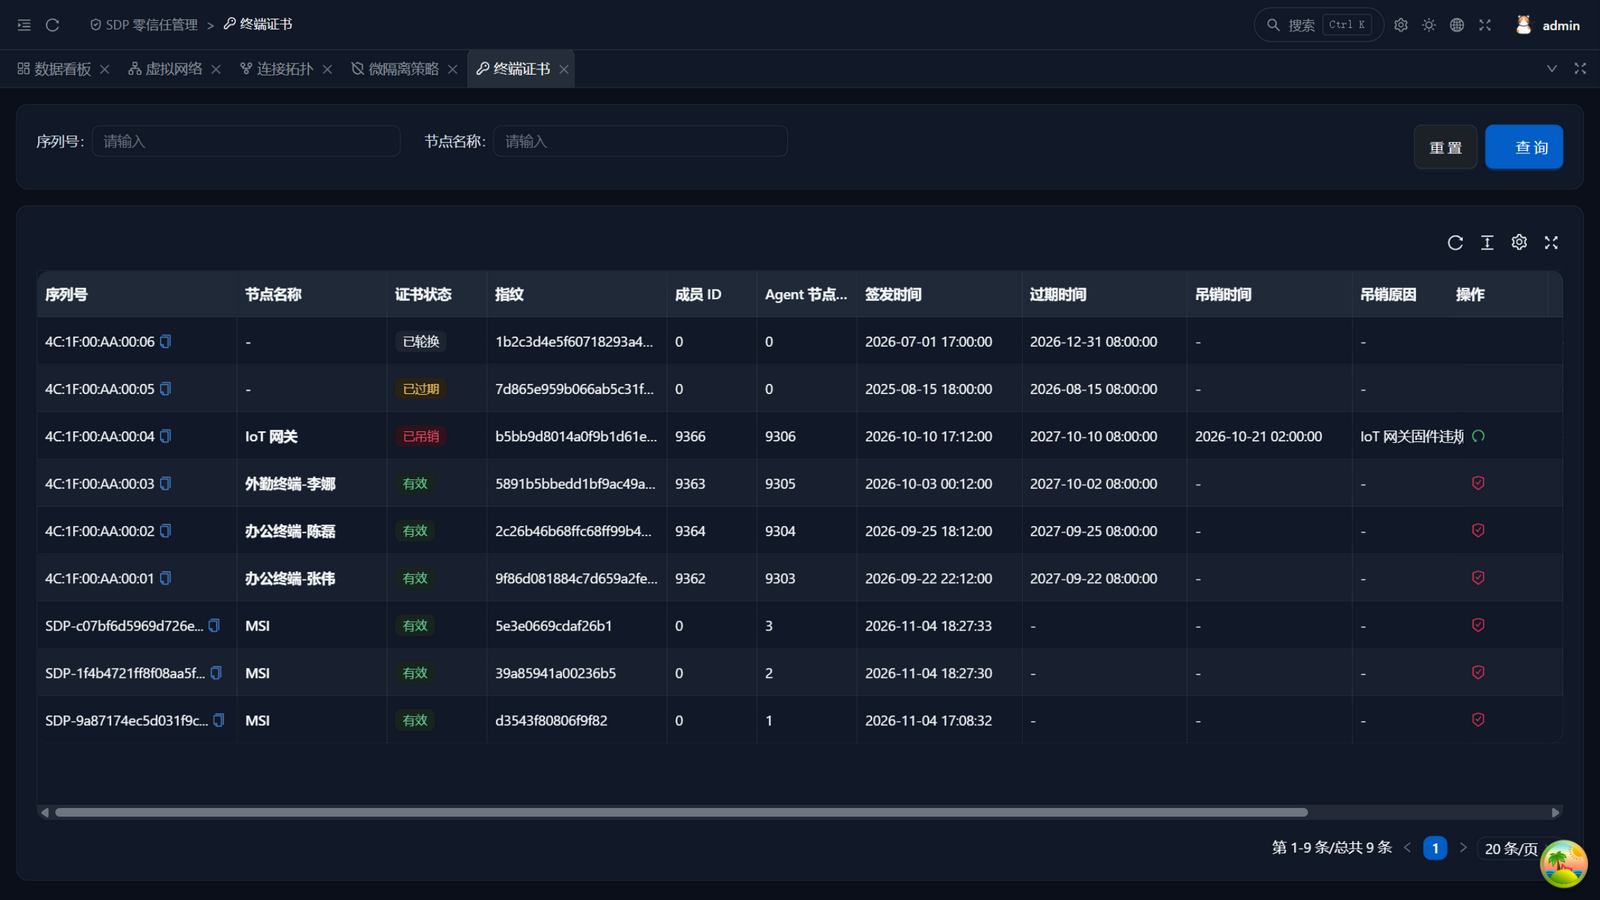
| 设备证书签发 | TOFU 设备准入 + 证书签发,指纹唯一标识终端 |
| 设备合规检查 | 防火墙、补丁陈旧、杀毒软件/EDR、磁盘加密、操作系统停服等合规项检查,不合规联动准入降级 |
| 到期自动轮换 | 设备证书与敲门密钥到期自动轮换,密钥不长期沉淀 |
| 一键吊销 | 证书吊销级联生效:踢除会话 + 准入拒绝 + 强制断开 |
| 状态管理 | 有效 / 已过期 / 已吊销 / 已轮换全状态跟踪,吊销原因留痕 |
| 功能 | 说明 |
|---|
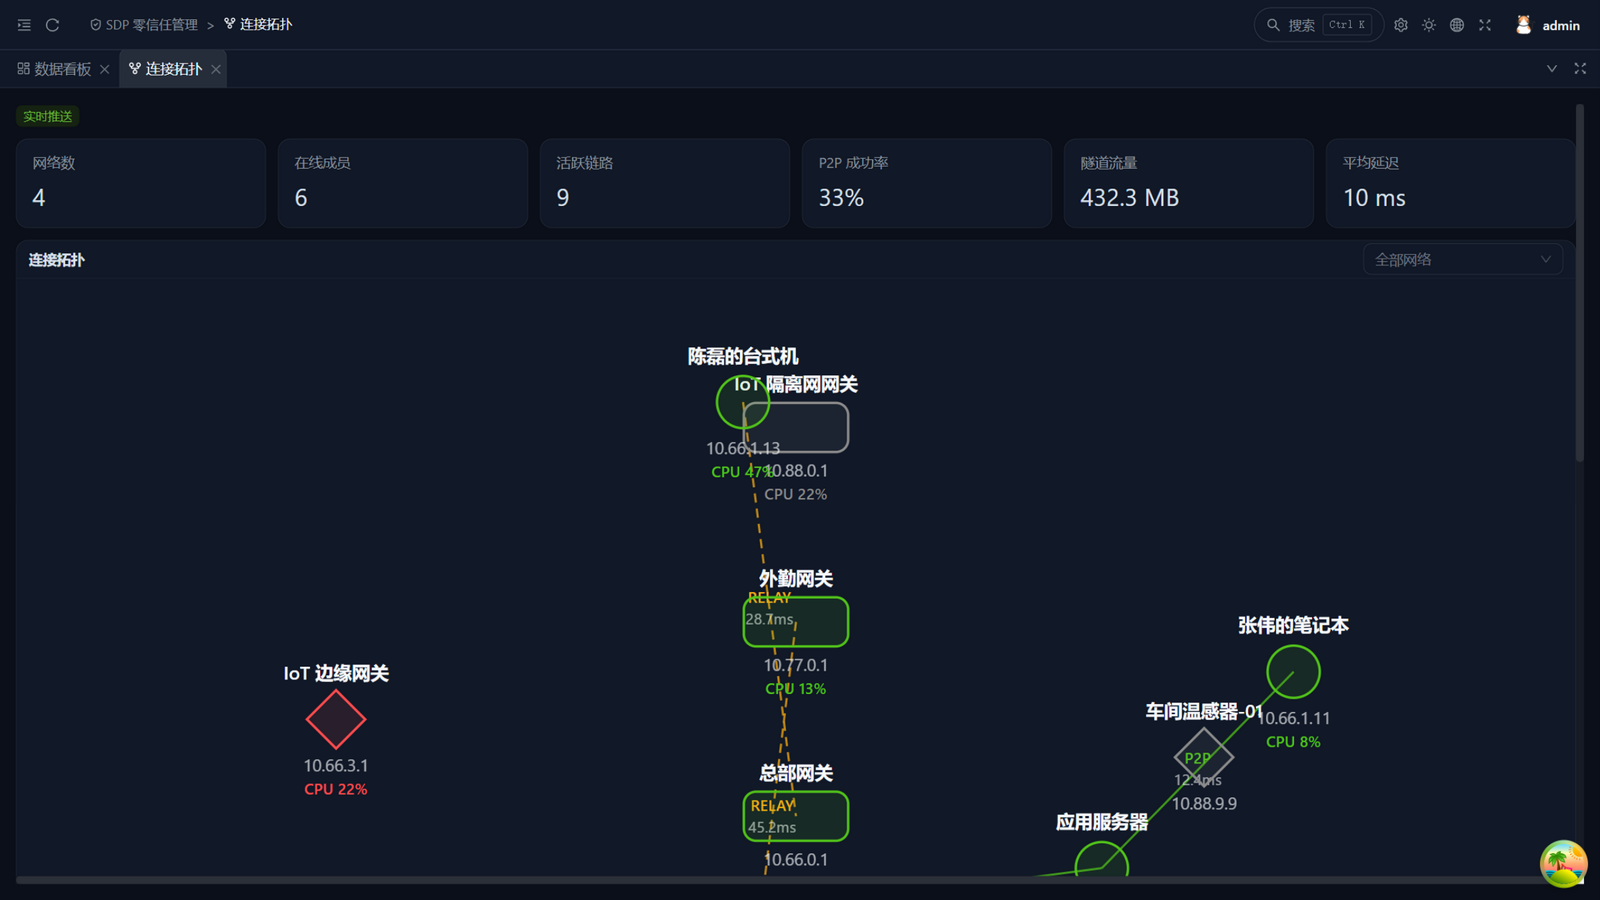
| 连接拓扑大屏 | 节点状态(在线/故障/离线)实时图,链路 P2P / RELAY / TURN 模式可视 |
| 流量与延迟 | 隧道流量、平均延迟、P2P 穿透成功率实时统计与历史趋势 |
| SPA 敲门审计 | 每次敲门记录:未知成员、重放攻击、过期敲门一目了然 |
| SIEM 外送 | 安全事件外送既有 SIEM/SOC 平台,融入整体安全运营 |
| 安全事件台账 | 准入拒绝、异常访问集中呈现,CSV 导出 |
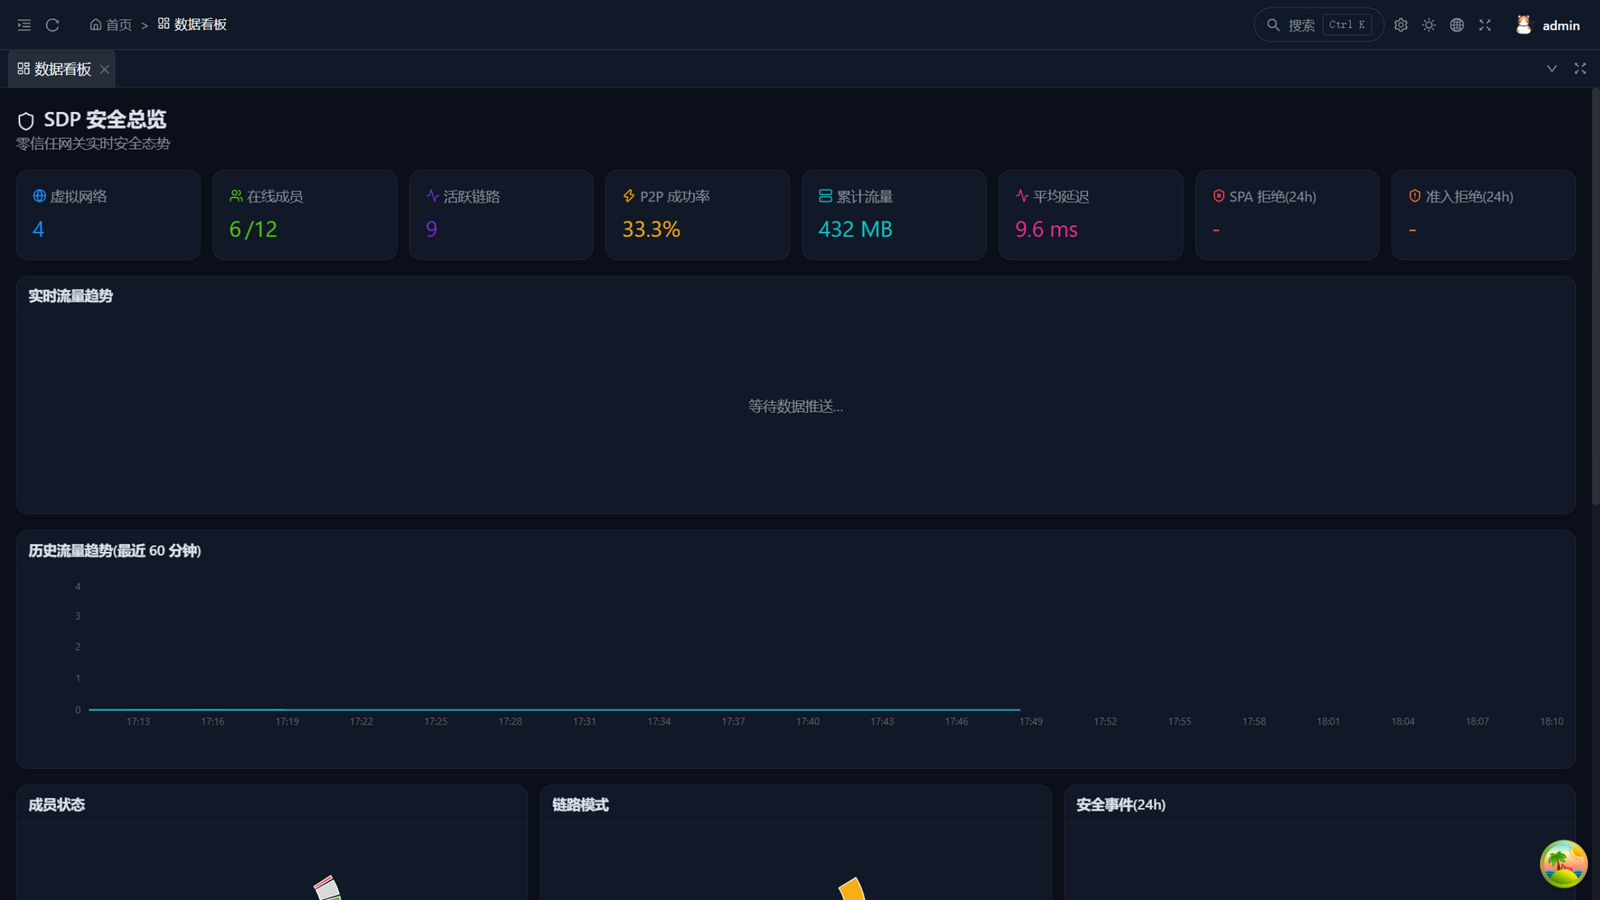
| SDP 安全总览 | 虚拟网络 |
|---|
 |  |
| 连接拓扑 | 微隔离策略 |
|---|
 |  |
| 终端证书 | 安全事件 |
|---|
 |  |
- 员工外勤/远程办公:销售、实施人员在外安全访问内网 ERP / IM / GitLab,浏览器直达免装客户端;终端丢失一键吊销不失守
- 多分支与异地协同:总部、分支机构、云上资源组成加密虚拟区域网,免公网暴露;主备网关自动切换,分支接入不因单点中断
- 运维审计与等保合规:SSH/RDP 会话录制回放、JIT 临时授权、全程留痕——堡垒机级审计能力与等保要求直接对齐
- 物联网设备远程接入:边缘 IoT 网关经 SPA 隐身 + 中继回退稳定回连,现场设备免运维公网配置
- 信创与安全自主:国密接入点并行、私有化全栈部署,数据不出企业边界
GoWind SDP 提供私有化部署交付,与 GoWind 家族产品同栈同源:控制面与 GoWind Admin RBAC 打通,客户端内嵌 GoWind IM App,可与 IM / ERP / Ops 组成完整的零信任远程接入方案。交付含一键安装脚本与生产容器编排模板,国密算法接入点(敲门加密、存储加密、口令哈希)可按合规要求配置启用。安装部署文档随交付提供,欢迎通过下方联系方式咨询试用与部署服务。
